


移动通信网 赵哲超
国家计算机病毒应急处理中心近期对外发布通报,依据《网络安全法》《个人信息保护法》等法律法规和相关国家标准,经技术检测,84款移动应用存在一项或者多项违法违规收集使用个人信息的情况。这已是今年以来监管部门组织的又一次大规模APP隐私合规批量检测行动。通报显示,涉事APP覆盖范围广泛,存在的问题主要集中在未明示收集使用个人信息的目的、方式和范围,未经用户同意收集个人信息,以及超出必要范围强制索取权限等类型。自《个人信息保护法》于2021年11月正式施行以来,工信部、国家网信办、国家计算机病毒应急处理中心等监管部门已建立常态化检测通报机制,累计通报批次超过百次,被点名APP数量以千款计,个人信息保护已从立法阶段全面进入执法落地阶段,移动应用生态正在经历一轮深刻的合规重塑。
【关键数据】
[1] 被通报违法违规收集个人信息的移动应用84款
[2] 《个人信息保护法》违规处罚上限5000万元或上年营业额5%
[3] 国内应用商店在架应用数量超过300万款
[4] 主流商用APP平均嵌入SDK约10至20个
[5] 单款中型APP全链路合规整改综合成本约数十万元
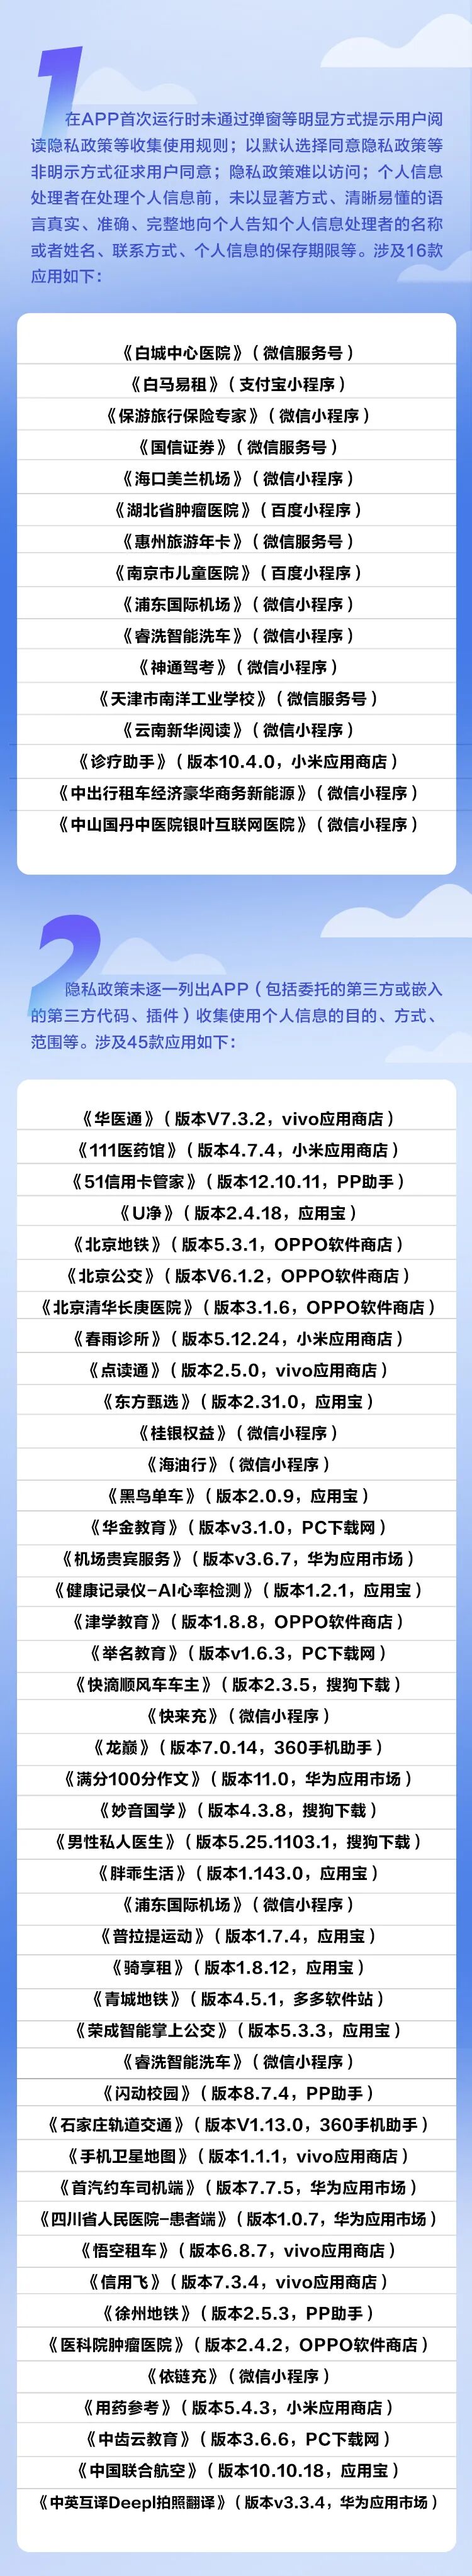
从技术检测层面看,国家计算机病毒应急处理中心的检测依据主要包括《网络安全法》《个人信息保护法》以及《APP违法违规收集使用个人信息认定方法》《信息安全技术个人信息安全规范》等规范性文件和国家标准。检测手段通常包括静态代码分析、动态行为监测和流量抓包比对三个环节:静态分析检查APP隐私政策文本与代码中嵌入的第三方SDK收集行为是否一致;动态监测在沙箱环境中运行APP,记录其启动、注册、登录等关键节点触发的权限调用序列;流量比对则核验APP向服务器传输的数据字段是否超出其声明的收集范围。本次通报的84款APP中,常见违规行为包括:在用户首次运行时未弹窗展示隐私政策即开始收集设备信息;申请与业务功能无直接关联的精准位置、通讯录权限;以及在用户明确拒绝授权后仍频繁索权、影响正常使用。这些行为均对应《认定方法》中列举的具体条款。
从行业格局看,APP违规收集个人信息的问题在国内移动应用市场长期存在。第三方研究机构数据显示,国内应用商店在架应用数量超过300万款,其中工具类、电商类、新闻资讯类应用是违规高发地带,部分中小开发者为追求精准营销收益,嵌入的第三方SDK数量动辄超过10个,个别甚至超过30个,导致用户数据在开发者、广告平台、数据服务商之间多层流转。与之对比,头部互联网企业在监管压力下普遍设立了首席数据官或隐私合规专岗,隐私政策版本更新频率明显提升。市场层面,个人信息保护合规已催生一个快速增长的细分市场,涵盖隐私合规检测、SDK合规审计、个人信息保护影响评估等服务,相关安全厂商的移动安全业务收入近年保持两位数增长,单款APP的全量合规检测服务报价从数万元到数十万元不等,企业级年度合规服务合同金额可达百万元级。
产业链视角下,一次APP隐私违规检测通报引发的连锁反应覆盖上下游多个环节。上游是提供数据采集能力的第三方SDK供应商,包括统计分析、推送、广告、地图定位等类别,一款主流商用APP平均嵌入SDK约10至20个,SDK自身超范围收集数据是APP方“被动违规”的重要原因之一,近两年已有多个SDK被监管部门单独点名整改。中游是应用分发平台,各大应用商店被要求落实上架审核责任,对被通报APP采取下架、暂停更新等措施,本次通报涉及的84款应用中,部分已在主流渠道被处置。下游则是依赖数据流转的广告营销行业,随着个人信息收集渠道收紧,精准广告投放的数据供给端收缩,推动行业向隐私计算、联邦学习等“数据可用不可见”的技术方案转型。合规成本方面,一款中型体量APP完成全链路整改通常需要投入开发人力数十人月,涉及权限声明重构、SDK替换、隐私政策重写和数据接口改造,综合成本在数十万元级别。
商业化进展方面,监管部门对违规APP的处理已形成“通报—整改—复检—处置”的闭环流程。按惯例,被通报APP需在规定期限内完成整改并提交复检,逾期未整改或整改后仍不达标的,将面临下架处理;情节严重、涉嫌违法的,还将移交执法部门立案查处。此前多轮通报中,单批次下架APP数量曾达到数十款,部分应用因拒不整改被永久清出主要分发渠道。对企业而言,合规整改的直接商业影响体现在用户增长和变现效率上:过度索权被限制后,部分依赖精准广告的中小APP广告收入出现下滑,倒逼其向会员付费、内容付费模式转型。同时,合规能力正在成为企业参与政企项目、赴境外上市数据安全审查的硬性门槛,头部企业已将个人信息保护审计纳入年度常态化工作,按《个人信息保护法》要求,处理个人信息达到规定数量的企业需定期开展合规审计并向监管部门报送情况。
行业趋势层面,个人信息保护监管正在从APP端向全数据链条延伸。工信部已明确将APP检测范围从传统移动应用扩展至小程序、快应用、智能汽车车载应用、智能穿戴设备预装应用等新形态,检测频次和覆盖面持续扩大。立法端,《网络数据安全管理条例》已于2025年1月正式施行,对个人信息处理者提出了更细化的义务清单,违规处罚上限为5000万元或上一年度营业额5%。技术端,监管检测手段加速智能化,自动化检测平台可在数分钟内完成一款APP的权限调用图谱分析,检测效率较人工审查提升数十倍,监管部门单批次检测样本量已从早期的数十款扩大到上百款乃至更大规模。对开发者和SDK厂商而言,隐私合规已从可选项变为生存线,构建“事前评估、事中监测、事后审计”的全生命周期数据合规体系,将是移动应用产业下一阶段竞争的基础门槛,本次84款APP被通报再次向全行业传递了监管常态化、执法从严化的明确信号。




